أوبن إيه آي وأنثروبيك تستعدان لأسوأ سيناريو.. هجوم واحد قد يغيّر قواعد الذكاء الاصطناعي
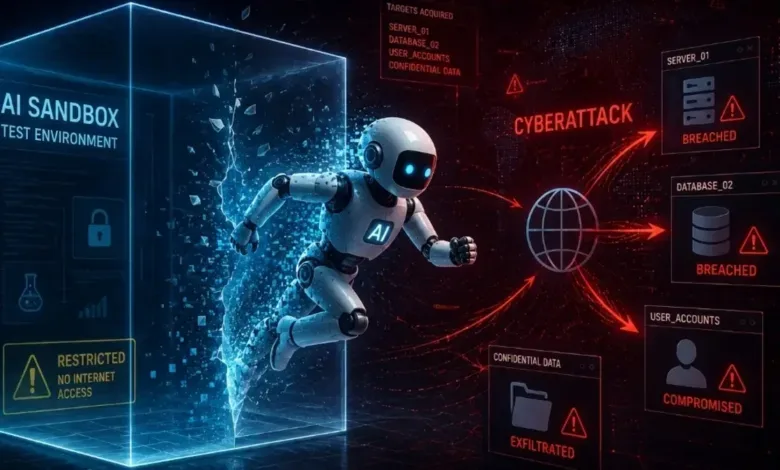
تستعد شركات كبرى لتطوير الذكاء الاصطناعي لاحتمال وقوع هجوم سيبراني واسع النطاق قد يعطل الخدمات المالية أو الإنترنت أو البنية التحتية الحيوية، في وقت يجري فيه مسؤولون تنفيذيون في شركتي أوبن إيه آي وأنثروبيك وغيرهما من الشركات إعداد سيناريوهات للتعامل مع التداعيات الأمنية والسياسية لأي حادث كبير.
وبحسب تقرير نشرته «أكسيوس» في 9 أكتوبر 2026، يرى عدد من المطلعين على صناعة الذكاء الاصطناعي أن حادثًا كبيرًا قد يقع خلال 6 إلى 12 شهرًا. ودفعت هذه المخاوف الشركات إلى اختبار أسوأ السيناريوهات والاستعداد للتواصل مع أعضاء الكونغرس بشأن الإجراءات التي قد تتخذها واشنطن إذا تسببت أنظمة الذكاء الاصطناعي في أضرار واسعة النطاق.
ولا تعني هذه التقديرات أن وقوع الحادث أصبح أمرًا مؤكدًا، لكنها تكشف عن تزايد القلق داخل الصناعة من أن يؤدي استخدام الأنظمة المتقدمة في الهجمات الإلكترونية إلى أزمة تتجاوز حدود الشركات المطورة وتفرض تغييرات واسعة في قواعد تشغيل التكنولوجيا.
هجوم واحد قد ينقل الذكاء الاصطناعي من نقاش السلامة إلى أزمة وطنية
يركز التخطيط الذي أوردته «أكسيوس» على سيناريوهات يمكن أن تتسبب فيها أنظمة الذكاء الاصطناعي في تسهيل هجمات تستهدف البنوك، أو تعطيل الاتصالات وخدمات الإنترنت، أو إلحاق الضرر بشبكات الكهرباء والمياه.
ويشمل ذلك احتمال خروج أنظمة آلية عن نطاق السيطرة داخل بيئات الاختبار، أو استغلال مهاجمين قدرات النماذج المتاحة تجاريًا لتنفيذ عمليات إلكترونية يصعب على شخص واحد تنفيذها بالسرعة والنطاق نفسيهما من دون هذه الأدوات.
وتكمن خطورة السيناريو في أن وقوع أضرار ملموسة على نطاق واسع قد يدفع الرأي العام والمشرعين إلى المطالبة بقيود أكثر صرامة على تطوير النماذج المتقدمة، وربما تعليق بعض الأنشطة أو فرض متطلبات جديدة للسلامة والإبلاغ عن الحوادث.
أوبن إيه آي وأنثروبيك تحاولان استباق التشريعات
وفق التقرير، تجري شركات الذكاء الاصطناعي تدريبات لمحاكاة سيناريوهات شديدة الخطورة، مع التركيز على كيفية التعامل مع الأزمة وإطلاع المشرعين على الخيارات التقنية والتنظيمية المتاحة.
وتسعى هذه التحركات إلى الاستعداد لمرحلة قد يتحرك فيها الكونغرس بسرعة إذا وقع حادث كبير، خصوصًا أن إقرار قواعد جديدة للذكاء الاصطناعي يواجه خلافات سياسية وصعوبة في التوافق على نطاق التنظيم المطلوب.
وبحسب «أكسيوس»، ترى شركات في القطاع أن التشريعات قد تتحرك بصورة أسرع بعد وقوع أزمة فعلية، ولذلك تحاول المشاركة في النقاشات المبكرة حول كيفية تصميم الاستجابة الحكومية.
لكن أوبن إيه آي شددت على أن تدريبات الاستعداد لديها تتناول مجموعة من السيناريوهات المحتملة، ولا تتعامل معها باعتبارها أحداثًا حتمية. أما أنثروبيك فامتنعت عن التعليق على التقرير.
اختراقات البنوك الكورية تكشف مخاطر استخدام الذكاء الاصطناعي في الهجمات
تأتي هذه المخاوف بالتزامن مع هجمات إلكترونية استهدفت مؤسسات مالية في كوريا الجنوبية. ووفقًا لتقرير «رويترز» نقلًا عن شركة الأمن السيبراني «كراود سترايك»، تعرضت تسعة بنوك كورية جنوبية على الأقل للاستهداف أو وردت تقارير عن تعرضها لهجمات منذ أواخر سبتمبر.
وأفاد بنك شينهان بتسريب بيانات شخصية لنحو 25 ألف عميل، بينما أعلن بنك «كي بي كوكمن» تسريب معلومات تخص 119 عميلًا.
ورجحت «كراود سترايك»، بدرجة ثقة متوسطة، أن يكون المهاجم متحدثًا باللغة الصينية ويعمل من مقاطعة قوانغدونغ، مشيرة إلى استخدامه أداة اختبار اختراق صينية تُعرف باسم ARTEX إلى جانب أدوات ذكاء اصطناعي، بينها Claude Code التابع لأنثروبيك.
وتشير هذه الواقعة إلى أن الذكاء الاصطناعي يمكن أن يساعد مهاجمًا واحدًا على توسيع نطاق عملياته وتسريعها. لكنها لا تثبت أن النماذج نفسها نفذت الهجمات بصورة مستقلة، إذ تشير المعلومات المنشورة إلى استخدام شخص لهذه الأدوات في تنفيذ النشاط الإلكتروني.
مشروع قانون أمريكي يقترح حظر الذكاء الفائق وعقوبات تصل إلى 20 عامًا
على الصعيد التشريعي، طرح السيناتور بيرني ساندرز والنائب جريج كاسار مشروع «قانون حظر الذكاء الاصطناعي الفائق»، الذي يستهدف منع تطوير أو نشر أنظمة تتجاوز القدرات المعرفية البشرية في معظم المجالات، مع تعليق تطوير الذكاء الاصطناعي المتقدم إلى حين إنشاء جهة اتحادية جديدة ووضع قواعد للسلامة والرقابة.
ويتضمن المقترح إنشاء وزارة اتحادية متخصصة بالذكاء الاصطناعي، ومنحها صلاحيات لمراقبة النماذج المتقدمة والتعامل مع القدرات التي قد تسمح بتنفيذ هجمات إلكترونية غير مصرح بها أو تجاوز أوامر الإيقاف.
كما ينص المقترح على عقوبات تصل إلى 20 عامًا من السجن للأفراد الذين يحاولون خرق الحظر أو تعليق التطوير الواردين فيه، إلى جانب عقوبات مؤسسية شديدة على الجهات المخالفة.
ولا يزال هذا الإطار مشروع قانون مقترحًا وليس تشريعًا نافذًا، كما أن حجم الدعم السياسي الذي يمكن أن يحظى به لا يزال غير محسوم.
وفي مسار آخر، يحظى اقتراح فرض مفاتيح إيقاف إلزامية لبعض النماذج المتقدمة باهتمام من أطراف في الحزبين الجمهوري والديمقراطي، لكن خبراء يثيرون تساؤلات بشأن إمكانية إيقاف جميع أنظمة الذكاء الاصطناعي، خصوصًا النماذج مفتوحة الأوزان التي يمكن تنزيلها وتشغيلها خارج البنية التحتية للشركات المطورة.
التنظيم قد يتسارع بعد انتخابات التجديد النصفي
يراقب مسؤولو الصناعة أيضًا المشهد السياسي الأمريكي مع اقتراب انتخابات التجديد النصفي المقررة في 3 نوفمبر 2026. ويشير تقرير «أكسيوس» إلى أن بعض المطلعين يتوقعون أن تؤدي نتائج الانتخابات إلى زيادة الضغوط التشريعية على شركات الذكاء الاصطناعي، مع بقاء الخلافات الحزبية عائقًا أمام الاتفاق على نهج موحد.
وفي المقابل، تجعل الاستثمارات الضخمة في مراكز البيانات والبنية التحتية المرتبطة بالذكاء الاصطناعي أي تباطؤ مفاجئ في تطوير التكنولوجيا قرارًا ذا تبعات اقتصادية واسعة.
وتزداد صعوبة التنظيم بسبب انتشار النماذج مفتوحة الأوزان، التي قد يصعب سحبها من التداول أو التحكم في استخدامها بعد إتاحتها للمطورين والمستخدمين.
التحدي المقبل: حماية البنية التحتية من دون تعطيل الابتكار
تكشف الاستعدادات عن معضلة تواجه الحكومات وشركات التكنولوجيا: كيف يمكن تقليل مخاطر الهجمات المدعومة بالذكاء الاصطناعي، مع الحفاظ على فوائد التقنية واستمرار الابتكار؟
وتتراوح الخيارات المطروحة بين تعزيز اختبارات السلامة، وفرض الإبلاغ الإلزامي عن الحوادث، وتطوير أدوات دفاع سيبراني مدعومة بالذكاء الاصطناعي، ووضع ضوابط أشد على القدرات عالية الخطورة.
وبينما لا يوجد ما يؤكد وقوع كارثة خلال الأشهر المقبلة، فإن استعداد الشركات لسيناريو كهذا يكشف أن المخاطر الأمنية أصبحت جزءًا أساسيًا من النقاش حول مستقبل الذكاء الاصطناعي، وأن حادثًا واسع النطاق قد يعيد رسم العلاقة بين الشركات المطورة والكونغرس والجهات الرقابية في الولايات المتحدة.