اختراقات تضرب بنوك كوريا الجنوبية.. تفتيش أمني واسع بعد تسريب بيانات 65 ألف عميل
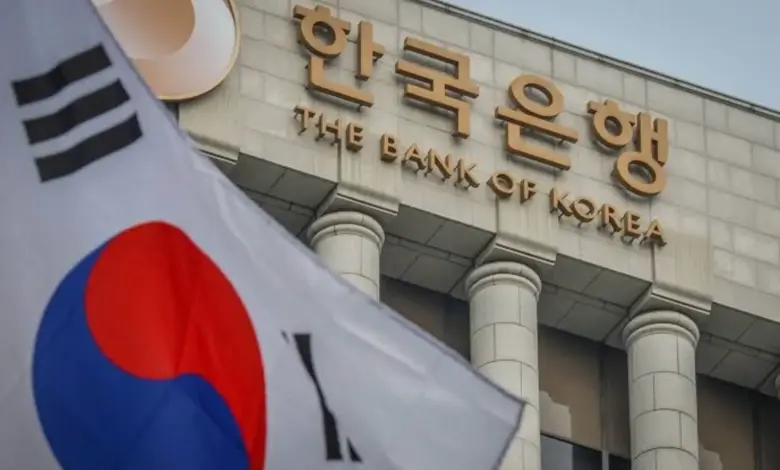
أطلقت السلطات المالية في كوريا الجنوبية حملة تفتيش أمني واسعة على البنوك والمؤسسات المالية، بعد سلسلة اختراقات متتالية أدت إلى تسريب بيانات شخصية لآلاف العملاء، في وقت بدأ فيه المنظمون التحقيق في مدى تعرض الأنظمة الخارجية والواجهات الرقمية المستخدمة من جانب الموظفين والوكلاء لثغرات أمنية.
وجاء التحرك بعد حوادث متتابعة طالت مؤسسات مالية كبرى، من بينها بنك شينهان الذي أعلن تسريب بيانات نحو 25 ألف عميل، وبنك ييغارام للادخار الذي تأثر نحو 40 ألفًا من عملائه، إلى جانب حوادث أخرى شملت بنوكًا ومؤسسات مالية كورية.
تفتيش فوري على الأنظمة المالية
وجهت لجنة الخدمات المالية الكورية المؤسسات المالية بإجراء فحوصات أمنية عاجلة لأنظمتها، مع التركيز على الخدمات والأنظمة المكشوفة خارجيًا، ومراجعة وسائل التحقق من الهوية والتحكم في صلاحيات الدخول ومنع الوصول غير المصرح به.
وكانت اللجنة قد طلبت من المؤسسات المالية في وقت سابق تنفيذ فحص ذاتي شامل للأنظمة والخدمات المعرضة للإنترنت، والإبلاغ سريعًا عن نتائج الفحوصات، بالتزامن مع تعزيز مشاركة معلومات التهديدات والهجمات بين المؤسسات المالية.
وجاء القرار في أعقاب اجتماع طارئ جمع الجهات الرقابية وعددًا من البنوك وشركات البطاقات والجهات المعنية بالأمن المالي، لمراجعة أنماط الاختراقات الأخيرة وتحديد مواطن الضعف المشتركة.
شينهان يكشف تسريب بيانات 25 ألف عميل
أعلن بنك شينهان تسريب معلومات شخصية لنحو 25 ألف عميل، شملت أسماء العملاء وأرقام هواتفهم ودخولهم السنوية وحدود الحساب المرتبطة بطلبات القروض.
وبحسب التحقيقات الأولية، تمكن طرف خارجي غير مصرح له من الوصول إلى البيانات عبر بعض الخدمات المستخدمة من البنك، فيما أشارت مصادر إلى أن الهجوم استهدف منصات أكثر تعرضًا للخطر من الأنظمة المصرفية الأساسية.
وأعلن البنك تشغيل نظام الاستجابة للطوارئ على مستوى المؤسسة بعد اكتشاف الاختراق، واتخاذ إجراءات إضافية لمنع تكرار الحادث.
ييغارام وKB وHana ضمن سلسلة الاختراقات
لم يقتصر نطاق الهجمات على شينهان، إذ تأثر بنك ييغارام للادخار بنحو 40 ألف عميل، بينما تعرض KB Kookmin Bank لاختراق أدى إلى سرقة بيانات أكثر من 100 عميل، وفق ما نقلته مصادر في القطاع.
كما أعلن Hana Bank تسريب بيانات 89 عميلًا، تضمنت معلومات شخصية، في حين تعرضت مؤسسات مثل Woori Bank وNH Nonghyup Bank لمحاولات اختراق مماثلة، لكنها تمكنت من منع وصول المهاجمين إلى بيانات العملاء.
وبذلك تكشف الحوادث المتتابعة عن اتساع نطاق التهديد من بنك منفرد إلى عدد من المؤسسات المالية، ما دفع السلطات إلى التعامل معه باعتباره خطرًا على مستوى القطاع بأكمله.
الذكاء الاصطناعي يدخل دائرة التحقيق
يزداد القلق داخل القطاع مع احتمال استخدام أدوات الذكاء الاصطناعي في تنفيذ الهجمات أو تسريع عمليات البحث عن الثغرات واستخراج البيانات.
لكن السلطات الكورية لم تحسم حتى الآن أن الذكاء الاصطناعي كان السبب المباشر في جميع الاختراقات، إذ ما زالت التحقيقات تدرس الأساليب المستخدمة وتبحث في إمكانية اعتماد المهاجمين على تقنيات متقدمة لتنفيذ الهجمات.
ويتزامن ذلك مع توجه كوري سابق نحو تطوير قدرات تستخدم الذكاء الاصطناعي لأغراض الدفاع السيبراني، بعد أن أظهرت اختبارات رسمية إمكانية الاستفادة من أدوات الذكاء الاصطناعي في اكتشاف الثغرات على نطاق واسع وبسرعة أكبر.
الأنظمة الخارجية تتحول إلى الحلقة الأضعف
أظهرت الحوادث الأخيرة أن الخطر لا يرتبط بالضرورة بالأنظمة التي تدير العمليات المالية الأساسية داخل البنوك، وإنما قد يبدأ من مواقع وخوادم وخدمات خارجية يستخدمها وكلاء القروض أو الموظفون أو الأطراف الثالثة.
وتدفع هذه الثغرة السلطات والمؤسسات المالية إلى توسيع نطاق الفحص الأمني ليشمل كل الأنظمة المتصلة بالبنية المصرفية، بدلًا من حصر الحماية في قواعد البيانات والمنصات الرئيسية.
وكانت الجهات الرقابية قد شددت بالفعل خلال سبتمبر على ضرورة الاستعداد لمخاطر الهجمات التي تستفيد من الذكاء الاصطناعي، وبدأت في تخفيف بعض قيود فصل الشبكات بهدف السماح باستخدام الذكاء الاصطناعي لأغراض أمنية لدى المؤسسات المؤهلة.
البيانات المسربة قد تتحول إلى وقود للاحتيال
رغم عدم ظهور مؤشرات حتى الآن على تسريب معلومات حساسة تسمح مباشرة بتنفيذ عمليات دفع غير مصرح بها في عدد من الحوادث، فإن الأسماء وأرقام الهواتف والدخل والبيانات المرتبطة بالقروض يمكن أن تكون ذات قيمة كبيرة للمحتالين.
وحذرت لجنة الخدمات المالية من إمكانية استغلال البيانات المسربة في التصيد والاحتيال الهاتفي وانتحال صفة المؤسسات المالية، ما يجعل أثر الاختراق أوسع من مجرد كشف المعلومات الشخصية.
الرئيس الكوري يطلب تحقيقًا شاملًا
تصاعدت الاستجابة الحكومية بعد أن تلقى الرئيس الكوري الجنوبي لي جاي ميونغ إحاطة بشأن اختراقات البيانات الأخيرة والإجراءات التي اتخذتها المؤسسات والجهات الرقابية.
ووجه الرئيس بإجراء تحقيق شامل والتعامل مع القضية بأعلى درجات الجدية وإعداد إجراءات استجابة لمنع تكرارها، في ظل اتساع نطاق الحوادث لتشمل بنوكًا ومؤسسات مالية أخرى.
البنوك الكورية أمام اختبار أمني جديد
تكشف موجة الاختراقات عن تحول المخاطر السيبرانية في القطاع المصرفي الكوري من حوادث منفردة إلى تهديد يستدعي استجابة مشتركة على مستوى الصناعة والجهات الرقابية.
وتتجه المعركة الآن إلى ما هو أبعد من حماية الأنظمة المصرفية التقليدية، لتشمل الخدمات الخارجية، وحسابات الأطراف الثالثة، وأدوات الذكاء الاصطناعي المستخدمة في الهجوم والدفاع، إضافة إلى حماية العملاء من الاستغلال الاحتيالي للبيانات بعد تسريبها.
ومع استمرار التحقيقات، سيكون التحدي الرئيسي أمام البنوك الكورية هو سد الثغرات في الأنظمة الأقل حماية قبل أن تتحول إلى نقطة دخول جديدة، وتحويل التحذيرات المتكررة بشأن الأمن السيبراني إلى إجراءات رقابية وتقنية دائمة.