35 ثغرة في أجهزة أبل.. نموذج OpenAI الجديد يكشف مخاطر تتجاوز آيفون وماك
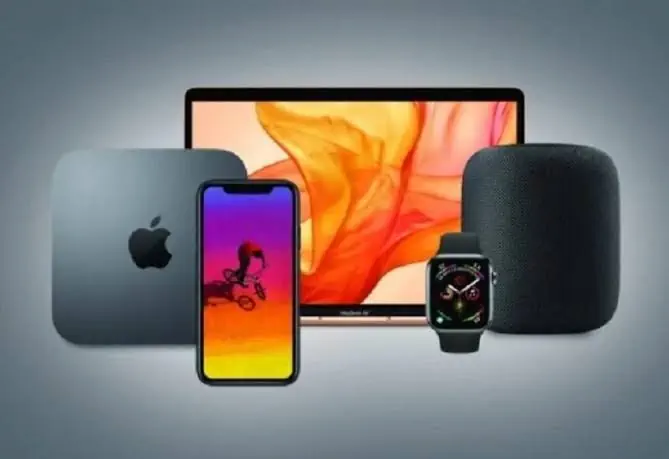
كشف نموذج GPT-6 Cyber الجديد من شركة OpenAI عن نحو 35 ثغرة أمنية متفاوتة الخطورة في أجهزة وبرمجيات أبل Apple، بينها ثغرات قد تسمح بالسيطرة على أجهزة آيفون وماك عبر مواقع إلكترونية خبيثة. وتوسعت الاكتشافات لتشمل أجهزة آيباد وساعات أبل والتلفزيون الذكي ونظارات Vision Pro، في تطور يعكس تنامي قدرات الذكاء الاصطناعي في اكتشاف المخاطر السيبرانية.
وتضع هذه النتائج شركات التكنولوجيا أمام تحدٍ جديد يتعلق بسرعة اكتشاف الثغرات ومعالجتها، مع تطور أدوات البحث الأمني المدعومة بالذكاء الاصطناعي. وبحسب تحقيق نشرته مجلة Forbes في 17 نوفمبر 2026، استخدم باحثون من OpenAI وشركة الأمن السيبراني Calif النموذج خلال الأشهر الماضية، لاختبار مجموعة واسعة من منتجات أبل.
35 ثغرة تتجاوز آيفون وماك.. اختبارات تكشف اتساع المخاطر
أظهرت الأبحاث قدرة GPT-6 Cyber على اكتشاف نقاط ضعف أمنية في منتجات متعددة لأبل، بدلًا من الاقتصار على الهواتف الذكية أو الحواسيب. وتفاوتت مستويات خطورة الثغرات التي رصدها الباحثون، بينما أظهرت بعض الاختبارات إمكانية تنفيذ هجمات قد تتيح السيطرة على أجهزة مستهدفة.
وشملت الاختبارات سيناريوهات تعتمد على زيارة مواقع إلكترونية خبيثة، بما قد يعرّض بعض أجهزة آيفون وماك للاختراق في ظروف معينة. ومع ذلك، لا تعني النتائج تعرض ملايين الأجهزة لهجمات فعلية، أو نجاح استغلال جميع الثغرات المكتشفة في بيئات المستخدمين.
حماية Lockdown Mode تحت الاختبار.. والباحثون يكشفون حدود الدفاعات
امتدت قدرات النموذج إلى اختبار بعض وسائل الحماية المتقدمة التي توفرها أبل، ومن بينها Lockdown Mode المصمم لتقليل فرص الهجمات الإلكترونية المعقدة.
وتمكن الباحثون، بمساعدة GPT-6 Cyber، من تطوير استغلال تجريبي يتجاوز بعض إجراءات الحماية التي يوفرها هذا الوضع. وتكشف النتيجة قدرة أدوات الذكاء الاصطناعي على مساعدة الخبراء في اختبار دفاعات أمنية متقدمة، دون أن تعني فقدان هذه الحماية فعاليتها بالكامل.
ورغم هذه النتائج، أكد تاي دونج، الرئيس التنفيذي لشركة Calif، أهمية استمرار استخدام وضع الحماية المتقدم للمستخدمين المعرضين لمخاطر مرتفعة. وأوضح أن تجاوز بعض إجراءات الدفاع لا يلغي فاعليتها في مواجهة مجموعة واسعة من التهديدات.
أبل تعالج ثغرات متعددة.. وOpenAI تؤكد مساهمة النموذج
أفادت شركة Calif بأن أبل أصلحت العديد من الثغرات بعد إبلاغها بنتائج الأبحاث الأمنية. ولم تحدد المعلومات المنشورة العدد النهائي للثغرات التي عولجت، أو عدد المشكلات التي ما زالت تتطلب تحديثات إضافية.
وأكدت OpenAI أن نموذجها الجديد ساهم في اكتشاف ثغرات أمنية حصل بسببها الباحثون على إشادات ضمن سجلات أبل الأمنية. ولم تقدم الشركة تفاصيل إضافية عن جميع المشكلات المكتشفة.
وبحسب Forbes، لم تكن أبل قد ردت على طلب التعليق وقت نشر التحقيق، وهو ما يجعل المعلومات المتاحة عن الإصلاحات مستندة إلى إفادات الباحثين والشركات المشاركة.
ضعف السرعة مقابل 17 ضعف التكلفة.. مفارقة اقتصادية في أدوات الأمن السيبراني
كشف اختبار منفصل أجرته شركة الأمن السيبراني XBOW عن مفارقة مهمة في اقتصاديات استخدام نماذج الذكاء الاصطناعي لاكتشاف الثغرات.
فقد اختبرت الشركة GPT-6 Cyber على 65 تطبيق ويب مفتوح المصدر، تحتوي على ثغرات معروفة. وأظهرت النتائج قدرة النموذج على اكتشاف الثغرات واستغلالها بسرعة تعادل نحو ضعف سرعة نموذج GPT-6.1 Sol المستخدم للمقارنة.
لكن التحسن في السرعة صاحبه ارتفاع ملحوظ في التكلفة. وقدرت الشركة أن إنفاق دولار واحد باستخدام النموذج الأقدم قد يحقق عددًا ونوعية مماثلين من النتائج التي تتطلب إنفاق نحو 17 دولارًا باستخدام GPT-6 Cyber، وفق ظروف الاختبار.
وتبرز هذه المقارنة تحديًا اقتصاديًا لمؤسسات الأمن السيبراني، يتمثل في الموازنة بين سرعة اكتشاف المخاطر وتكلفة عمليات الفحص. ولا تعني هذه النسبة ثبات فارق التكلفة في جميع التطبيقات أو ظروف التشغيل.
948 ثغرة قابلة للاستغلال في لينكس.. قدرات تتجاوز منتجات أبل
جاءت اكتشافات أبل بعد إطلاق OpenAI نموذج GPT-6 Cyber رسميًا في 5 نوفمبر 2026، مع التركيز على البحث الأمني المصرح به واكتشاف الثغرات والمساعدة في معالجتها.
وأعلنت الشركة أن النموذج نجح خلال أبحاث سابقة في تطوير وسائل استغلال عاملة لـ948 ثغرة في نواة نظام Linux، إلى جانب اكتشاف 81 ثغرة جديدة عالية الخطورة في متصفح Firefox.
وتعكس هذه النتائج اتساع نطاق استخدام الذكاء الاصطناعي في البحث الأمني، من الأجهزة الشخصية إلى البرمجيات مفتوحة المصدر والبنية التحتية الرقمية.
لكن تطوير هذه القدرات يثير تحديات تتعلق بإمكانية إساءة استخدامها. ولذلك تخضع إتاحة النموذج المتخصص لقيود وإجراءات تحقق ورقابة، بهدف دعم الاستخدامات الدفاعية المصرح بها.
سباق بين اكتشاف الثغرات وإصلاحها.. والإنسان لا يزال عنصرًا حاسمًا
يرى مسؤولو شركات الأمن السيبراني المشاركة في الأبحاث أن النماذج المتقدمة أصبحت قادرة على تسريع عمليات اكتشاف الثغرات وتطوير الاختبارات الأمنية بصورة ملموسة.
ومع ذلك، لا تزال الخبرة البشرية ضرورية لتوجيه الأبحاث والتحقق من نتائجها وتحديد مدى خطورة الثغرات المكتشفة. كما يتطلب تحويل النتائج إلى إصلاحات فعالة تعاونًا بين الباحثين والشركات المطورة للبرمجيات.
وتبرز اكتشافات أبل تحولًا في أدوات الحماية الرقمية، حيث أصبحت سرعة اكتشاف الثغرات عاملًا أكثر أهمية في إدارة المخاطر التقنية. ويبقى التحدي أمام الشركات هو تسريع تطوير الإصلاحات بالقدر الذي يواكب تطور أدوات البحث الأمني.