تسريب بيانات 25 ألف عميل من بنك شينهان.. الدخل وحدود القروض ضمن المعلومات المكشوفة
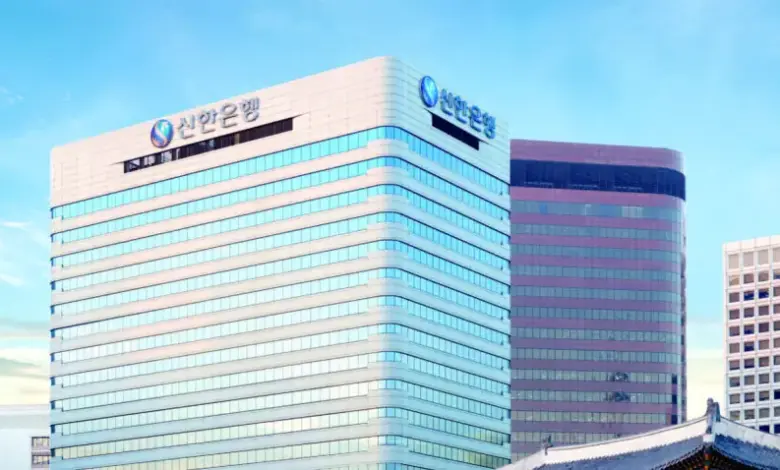
تعرض بنك شينهان الكوري الجنوبي لتسريب بيانات شخصية وائتمانية لنحو 25 ألف عميل، شملت معلومات مرتبطة بطلبات القروض، من بينها أسماء العملاء وأرقام هواتفهم والدخل السنوي والحدود الائتمانية المحسوبة.
وقال البنك إن جهة خارجية غير مصرح لها تمكنت من الوصول إلى بعض الخدمات المصرفية باستخدام أساليب غير طبيعية، قبل اكتشاف الواقعة وتفعيل منظومة الاستجابة للطوارئ على مستوى المؤسسة.
وتزامن ذلك مع بدء هيئة الرقابة المالية الكورية تحقيقًا ميدانيًا للوقوف على ملابسات الحادث وحجم البيانات التي جرى الوصول إليها، في وقت أعلن فيه البنك اعتذاره والتزامه بتعويض العملاء عن الخسائر التي قد تنتج عن التسريب.
تسريب بيانات ائتمانية لـ25 ألف عميل
أوضح شينهان بنك أن المعلومات التي جرى تسريبها ترتبط بصورة أساسية ببيانات مستخدمة في طلبات القروض.
وتشمل البيانات التي تم التوصل إليها أسماء العملاء وأرقام هواتفهم، إضافة إلى الدخل السنوي والحدود التي جرى احتسابها ضمن عمليات طلب التمويل.
وبحسب أحدث البيانات التي أعلنها البنك، تضمنت الواقعة أيضًا 66 حالة من أرقام الهوية الوطنية و97 حالة من معلومات الربط CI، وهي بيانات تستخدم في التعرف إلى العملاء وربط معلوماتهم عبر الخدمات الرقمية.
وصول خارجي غير مصرح به إلى بعض الخدمات
قال البنك إن جهة خارجية غير مصرح لها وصلت إلى بعض خدماته من خلال تجاوز إجراءات التحقق بطرق غير طبيعية، وهو ما أدى إلى الوصول إلى بيانات العملاء.
ولا تشير المعلومات الأولية المتاحة إلى اختراق مباشر لخدمة الإنترنت المصرفي القائمة على تسجيل الدخول، بينما لا تزال الجهات المختصة تحقق في المسار الفني الدقيق الذي استخدم للوصول إلى البيانات.
كما لم تُحسم حتى الآن جميع تفاصيل الواقعة أو النطاق النهائي للمعلومات التي تم الوصول إليها، مع استمرار التحقيق في الحادث وأسبابه.
شينهان يفعّل خطة الطوارئ ويوقف الخدمات المتأثرة
قال شينهان بنك إنه فعّل نظام الاستجابة للطوارئ على مستوى المؤسسة فور اكتشاف التسريب.
وشملت الإجراءات العاجلة حجب عناوين IP الخارجية، وتعليق الخدمات المرتبطة بالواقعة، وتطبيق سياسات أمنية إضافية بهدف منع أي وصول إضافي إلى البيانات.
ويجري البنك بالتوازي مراجعة لمسار الحادث وحجم المعلومات التي تأثرت، إلى جانب إعادة فحص منظومة حماية المعلومات الائتمانية والإجراءات التشغيلية ذات الصلة.
الرقابة المالية تبدأ تحقيقًا ميدانيًا
بدأت هيئة الرقابة المالية الكورية تحقيقًا ميدانيًا في الواقعة لتحديد كيفية حدوث التسريب، وطبيعة البيانات التي تم الوصول إليها، وحجم الضرر المحتمل.
وتأتي الخطوة بالتزامن مع اجتماعات للجهات المالية المختصة لبحث ملابسات الحادث والإجراءات اللاحقة، بينما يواصل البنك التعاون مع الجهات الرقابية في تحديد نطاق الواقعة.
ويجعل دخول الجهة الرقابية على الخط الحادث أكثر من مجرد واقعة أمن سيبراني داخلية، إذ أصبح محل فحص رسمي يتعلق بآليات حماية المعلومات الشخصية والائتمانية داخل المؤسسة المصرفية.
البنك يعتذر ويتعهد بتعويض الخسائر
قدم الرئيس التنفيذي لبنك شينهان، جونغ سانغ هيوك، اعتذارًا للعملاء والجمهور، مؤكدًا أن البنك يتحمل مسؤولية التعامل مع تداعيات الواقعة.
وأعلن البنك أنه سيعوض العملاء عن الخسائر التي يثبت ارتباطها بتسريب المعلومات، بالتوازي مع تنفيذ إجراءات إضافية لتقليل مخاطر الضرر المحتمل.
كما تعهد بإعادة مراجعة منظومة حماية المعلومات الشخصية والائتمانية من أساسها، وتحسين إجراءات العمل والسياسات الأمنية، وتعزيز تدريب الموظفين لمنع تكرار الحادث.
بيانات الدخل والقروض ترفع حساسية الواقعة
تكتسب الواقعة أهمية إضافية بسبب طبيعة المعلومات المسربة، إذ لم تقتصر على بيانات تعريف أساسية مثل الاسم ورقم الهاتف، وإنما شملت الدخل السنوي والحدود الائتمانية المستخدمة في طلبات القروض.
وتعد هذه المعلومات جزءًا من البيانات التي تعتمد عليها المؤسسات المالية في تقييم العملاء والطلبات الائتمانية، ما يجعل حماية الوصول إليها عنصرًا أساسيًا في إدارة المخاطر المصرفية.
ويزيد وجود حالات تضمنت أرقام هوية وطنية ومعلومات ربط من حساسية الحادث، رغم أن العدد النهائي للحالات المتأثرة بكل نوع من البيانات لا يزال جزءًا من عملية التحقق الجارية.
حادث شينهان يضع حماية البيانات المصرفية تحت المجهر
تسلط الواقعة الضوء على التحدي المتزايد أمام البنوك في حماية البيانات الشخصية والائتمانية مع توسع الخدمات الرقمية واعتماد العملاء بصورة أكبر على القنوات المصرفية الإلكترونية.
وفي حالة شينهان، لا يقتصر التحقيق على تحديد البيانات التي تم تسريبها، بل يمتد إلى معرفة كيفية تمكن جهة خارجية من الوصول إلى خدمات البنك، وما إذا كانت الإجراءات الأمنية الحالية قادرة على منع مثل هذا النوع من الوصول في المستقبل.
ومع استمرار التحقيق الرقابي والفني، يبقى حجم التسريب النهائي وتفاصيل الأسلوب المستخدم في الوصول إلى الأنظمة من أبرز النقاط التي تنتظر الحسم.