البنك المركزي المصري يمنح البنوك فترة سماح لتطبيق إطار الأمن السيبراني الجديد
طارق الخولي يكشف تفاصيل خطة تأهيل البنوك لمواجهة الهجمات السيبرانية
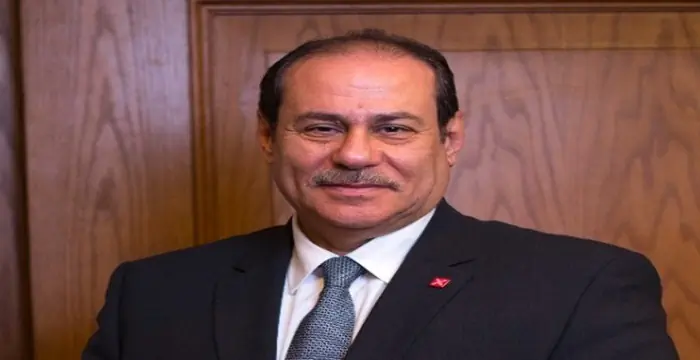
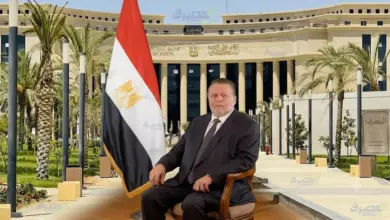
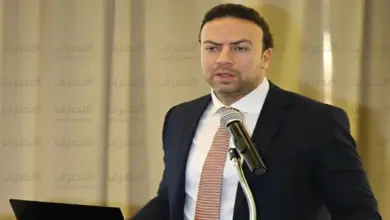
أعلن طارق الخولي، نائب محافظ البنك المركزي المصري، إطلاق الإصدار الثاني (V2.0) من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي والمالي، في خطوة تستهدف تعزيز قدرة المؤسسات المالية والمصرفية على مواجهة التهديدات الإلكترونية المتطورة، ورفع مستويات الجاهزية والاستجابة للهجمات السيبرانية.
وكشف الخولي، خلال كلمته بمؤتمر Cairo ICT 2026، أن تطبيق الإصدار الجديد سيصاحبه تحديد فترة سماح (Grace Period) بالتنسيق مع البنوك، على أن يتم إخطارها بالمدة المتفق عليها، تمهيدًا لبدء متابعة الالتزام بمتطلبات الإطار من خلال أعمال الرقابة الميدانية.
وأوضح أن الإصدار الأول من الإطار الشامل، الذي أُطلق عام 2022، نجح في التحول إلى مرجع وطني استراتيجي ولغة موحدة لتقييم الجاهزية السيبرانية للبنوك والمؤسسات المالية، وفقًا للمعايير المعتمدة، مشيرًا إلى أن أثر التجربة امتد إلى مؤسسات حكومية وسيادية استفادت من منهجيته في تعزيز حصانتها الرقمية.
تحول في فلسفة الرقابة على الأمن السيبراني
وأكد نائب محافظ البنك المركزي أن الإصدار الثاني لا يقتصر على إضافة ضوابط جديدة، وإنما يمثل تحولًا نوعيًا في فلسفة الرقابة والتأمين السيبراني، من خلال الانتقال من التقييم النمطي إلى نموذج ديناميكي متعدد المراحل يستند إلى المخاطر الفعلية.
وأضاف أن المنهجية الجديدة تربط الضوابط الأمنية بمحركات المخاطر، بما يضمن توجيه استثمارات المؤسسات المالية والمصرفية بكفاءة، وفقًا لحجم أعمال كل مؤسسة وطبيعة نشاطها ومستوى المخاطر المرتبطة بها.
وأشار إلى أن تطوير الإطار يستهدف وضع منهجية موحدة ومتقدمة لقياس جاهزية القطاع المالي والمصرفي لمواجهة التحديات السيبرانية، بحيث لا تقتصر عملية التقييم على رصد الثغرات، وإنما تمتد إلى قياس قدرة المؤسسات على الوقاية من الهجمات والتعامل معها واحتوائها.
38 معيارًا لرفع جاهزية البنوك المصرية
ولفت الخولي إلى أن الإطار شهد تطورًا كبيرًا منذ إطلاق نسخته الأولى، التي كانت تستند إلى 5 معايير، ليصل الإصدار الثاني إلى 38 معيارًا، بما يعزز نطاق التقييم ومتطلبات الحماية داخل المؤسسات المصرفية والمالية.
وأكد أن المنظومة تستهدف رفع مستوى الجاهزية السيبرانية لدى جميع البنوك، مع مراعاة اختلاف أحجام المؤسسات وطبيعة أعمالها ومستويات المخاطر لديها، موضحًا أن مستويات الجاهزية الحالية مرتفعة ومطمئنة، لكنها تتطلب تقييمًا وتطويرًا مستمرين لمواكبة تطور أساليب الهجمات الإلكترونية.
تدريبات محاكاة للهجمات السيبرانية دون تكلفة على البنوك
وكشف نائب محافظ البنك المركزي أن البنك يعمل على توفير تدريبات محاكاة متقدمة للهجمات السيبرانية (Mock)، من خلال فرق متخصصة تحاكي أساليب الهجوم والدفاع، بهدف اختبار قدرة العاملين على التعامل مع السيناريوهات المختلفة ورفع كفاءة الاستجابة للحوادث الأمنية.
وأوضح أن هذه التدريبات ستكون متاحة للعاملين في إدارات أمن المعلومات بالبنوك داخل البنك المركزي، دون تحميل البنوك تكاليف إضافية، في إطار تعزيز القدرات الاستباقية للقطاع المصرفي وتطوير مهارات الكوادر المتخصصة.
الرقابة الميدانية بعد فترة السماح
وأشار الخولي إلى أن تطبيق الإصدار الثاني سيبدأ بفترة سماح يتم الاتفاق عليها مع البنوك، بما يتيح لها الاستعداد لاستيفاء المتطلبات الجديدة وتنفيذ الإجراءات اللازمة لتعزيز منظومات الحماية السيبرانية.
وشدد على أن الهدف من المتابعة الرقابية هو مساعدة البنوك على السير في المسار الصحيح، ومنحها الفرصة لاتخاذ الإجراءات التصحيحية المطلوبة قبل اللجوء إلى تطبيق أي مخالفات أو جزاءات.
ودعا البنوك إلى الاهتمام بتعزيز فرق أمن المعلومات، وتوفير بيئة عمل جاذبة للكوادر المتخصصة، في ظل تزايد أهمية الأمن السيبراني باعتباره أحد الركائز الأساسية لاستقرار القطاع المصرفي وحماية بيانات العملاء والمعاملات المالية.
ويعكس الإصدار الثاني من الإطار التنظيمي توجه البنك المركزي نحو تطوير منظومة متكاملة للأمن السيبراني، تجمع بين المعايير التنظيمية والتقييم القائم على المخاطر والتدريب العملي والرقابة الميدانية، بما يعزز قدرة البنوك المصرية على مواجهة التهديدات الرقمية المتغيرة.