اختراق قاعدة بيانات FBI.. تحقيق يمس شبكة معلومات الشرطة الأمريكية
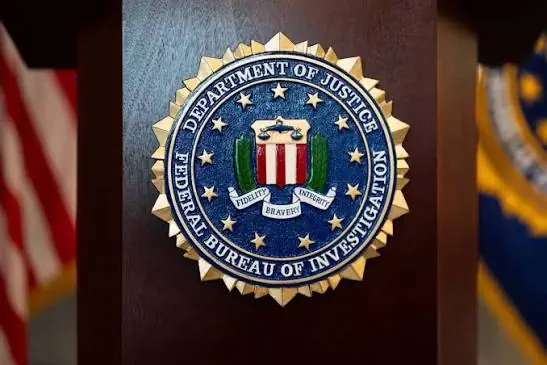
كشف تقرير إعلامي أمريكي عن تحقيق يجريه مكتب التحقيقات الفيدرالي (FBI) بشأن اختراق محتمل لقاعدة بيانات FBI الخاصة بالمعلومات الجنائية، والتي تستخدمها أجهزة إنفاذ القانون على المستويات الفيدرالية والولائية والمحلية في الولايات المتحدة. وتثير الواقعة مخاوف بشأن أمن الأنظمة الحكومية الحساسة، خصوصًا أنها تأتي بعد حادث إلكتروني آخر استهدف أحد مواقع المكتب في سبتمبر الماضي.
ونقلت شبكة CNN، عن شخصين مطلعين على التحقيق أن الشبهات تتعلق بنظام المركز الوطني لمعلومات الجريمة (NCIC)، الذي يمثل إحدى الركائز الأساسية لتبادل البيانات بين الأجهزة الأمنية الأمريكية. ولم تتضح بعد طبيعة الوصول غير المصرح به أو حجم المعلومات التي ربما تعرضت للخطر.
قاعدة بيانات جنائية تربط أجهزة الأمن الأمريكية.. ماذا حدث؟
تتمحور التحقيقات حول قاعدة بيانات وطنية تتيح للجهات الأمنية تبادل معلومات تتعلق بأوامر القبض والسجلات الجنائية وعمليات التحقق من الخلفيات. ويجعل انتشار استخدامها بين المؤسسات المختلفة سلامة المعلومات وتوافرها عنصرين أساسيين لاستمرار العمليات الأمنية.
ويشرف مكتب التحقيقات الفيدرالي على نظام المركز الوطني لمعلومات الجريمة، الذي يدعم تبادل السجلات بين الجهات المختصة في أنحاء الولايات المتحدة. وقد يترتب على أي وصول غير مصرح به إلى بياناته مخاطر تتعلق بسرية المعلومات أو سلامتها، بحسب نطاق الاختراق والصلاحيات التي ربما حصل عليها المهاجمون.
ولم تعلن السلطات حتى الآن تفاصيل مؤكدة بشأن نوعية السجلات التي ربما تعرضت للاطلاع أو التعديل أو السرقة. كما لم يصدر تأكيد رسمي بشأن تعرض الخدمات المرتبطة بالنظام للتوقف نتيجة الواقعة.
ثاني حادث خلال أشهر.. هجوم سبتمبر يعود إلى الواجهة
يأتي التحقيق الجديد بعد حادث إلكتروني استهدف موقعًا للتوظيف تابعًا لمكتب التحقيقات الفيدرالي في سبتمبر 2026. وارتبطت الواقعة السابقة بمجموعة الابتزاز الإلكتروني ShinyHunters، التي تمكنت، بحسب التقارير، من الوصول إلى بيانات تخص موظفين حاليين وسابقين في المكتب.
وفي حال تأكيد الاختراق الأخير، فسيكون ثاني حادث من نوعه يشمل أنظمة تابعة للمكتب خلال أشهر قليلة. غير أن طبيعة النظام المستهدف تختلف هذه المرة، إذ تتعلق الشبهات ببنية معلوماتية تستخدمها أجهزة إنفاذ القانون في أعمالها اليومية.
ولم تظهر معلومات موثقة تربط مجموعة ShinyHunters بالواقعة الجديدة. كذلك لم يُعلن عن تحديد المسؤولين المحتملين عنها أو الوسيلة المستخدمة للوصول إلى النظام.
18 ألف رحلة متأثرة.. أعطال التكنولوجيا ترفع حساسية المخاطر
يتزامن التحقيق مع سلسلة اضطرابات تقنية شهدتها الولايات المتحدة خلال الأيام الماضية، شملت انقطاعًا واسعًا في خدمات مايكروسوفت، إضافة إلى توقف مؤقت لحركة الطيران الأمريكية ترتبت عليه اضطرابات شملت أكثر من 18 ألف رحلة.
وأبرزت تلك الأعطال مدى اعتماد قطاعات حيوية على الأنظمة الرقمية وشبكات الاتصالات. كما سلطت الضوء على التداعيات التشغيلية التي قد تنشأ عندما تتعطل خدمات مركزية تعتمد عليها مؤسسات وأعداد كبيرة من المستخدمين.
لكن لا توجد أدلة تربط هذه الاضطرابات بالتحقيق في قاعدة البيانات الجنائية، أو تشير إلى أنها جزء من هجوم إلكتروني منسق. وكانت الجهات المعنية قد أرجعت أعطال مايكروسوفت والطيران إلى أسباب تقنية، دون إعلان ثبوت نشاط إلكتروني خبيث وراءها.
الأمن السيبراني أمام اختبار جديد.. مخاطر تتجاوز تسرب البيانات
تبرز أهمية التحقيق في طبيعة المعلومات المتداولة داخل النظام المستهدف، وليس في وقوع خسائر مالية معلنة. فاختراق قواعد بيانات المؤسسات الحيوية، إذا ثبت، قد يفرض تكاليف مرتبطة بالتحقيقات الفنية وإصلاح الثغرات وتعزيز أنظمة المراقبة والحماية.
وقد تمتد التداعيات التشغيلية المحتملة إلى مراجعة صلاحيات الوصول وتدقيق السجلات والتأكد من سلامة المعلومات. وتبقى هذه السيناريوهات مرتبطة بما ستكشفه التحقيقات، دون وجود تقديرات منشورة لتكاليف الحادث أو أضراره الفعلية.
وفي المقابل، يوضح تكرار استهداف المؤسسات الحساسة أهمية الاستثمار في الأمن السيبراني باعتباره أحد عناصر استمرارية الأعمال وإدارة المخاطر، وليس مجرد إجراء تقني لحماية البيانات.
صمت رسمي بشأن التحقيق.. والأنظار تتجه إلى نتائج الفحص
لم يرد مكتب التحقيقات الفيدرالي الأمريكي على طلب وكالة رويترز للتعليق على المعلومات المتعلقة بالاختراق المحتمل. ولا تزال تفاصيل الحادث، بما فيها الجهة المسؤولة وحجم الوصول إلى البيانات، غير معلنة بصورة رسمية.
وتبقى نتائج التحقيق حاسمة لتحديد ما إذا كانت الواقعة قد اقتصرت على محاولة وصول غير مصرح به، أم أنها أدت بالفعل إلى اختراق معلومات أو التأثير في النظام.
ويضع التحقيق الجديد أمن قواعد البيانات الحكومية الأمريكية تحت المجهر، في وقت تتزايد فيه أهمية حماية البنية المعلوماتية التي تعتمد عليها المؤسسات الحيوية. ويظل تحديد حجم المخاطر الفعلية مرتبطًا بما ستكشفه الجهات المختصة، بعيدًا عن افتراض وقوع تسرب واسع أو أضرار لم تثبت بعد.